
Un comando impartito a distanza è bastato per trasformare impianti frigoriferi in una fonte di perdite per centinaia di supermercati europei. Tra ottobre e novembre, attacchi informatici hanno portato apparecchiature commerciali in modalità scongelamento, facendo salire la temperatura e costringendo le catene a gettare prodotti alimentari per milioni di euro.
Le infrastrutture utilizzate negli attacchi sono state associate in passato a operazioni di hacker russi, ma questo elemento non identifica da solo gli autori né dimostra un ordine statale. La società britannica di cybersicurezza Lupovis, che ha osservato ulteriori tentativi contro sistemi-esca, afferma di non poter attribuire l’operazione a un gruppo preciso.
Il comando che fa salire la temperatura
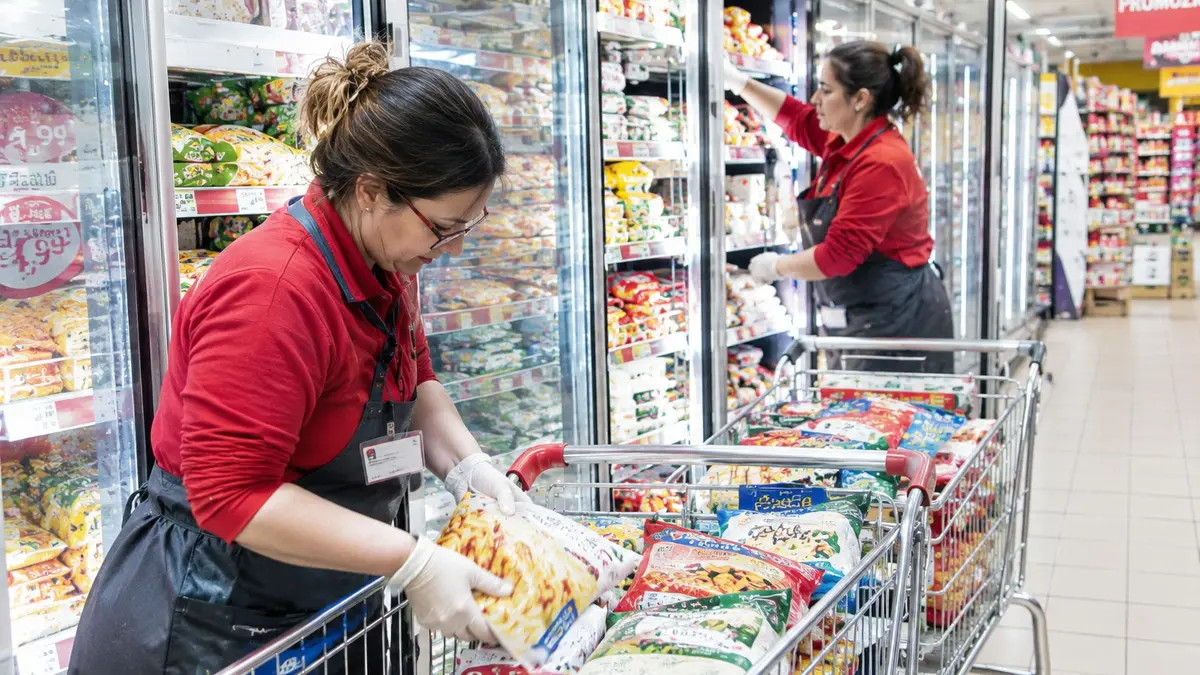
La prima ondata si è verificata nella notte tra l’11 e il 12 ottobre in Francia. Gli aggressori hanno modificato da remoto le impostazioni delle unità di refrigerazione, portandole nel ciclo di scongelamento. La temperatura degli spazi refrigerati è aumentata e una parte delle merci è diventata inutilizzabile.
Gli episodi hanno coinvolto circa 700 supermercati, compresi punti vendita delle catene Intermarché, Carrefour, Coopérative U e Monoprix. In alcuni negozi il valore dei prodotti deteriorati è stato stimato in decine di migliaia di euro. Per le reti commerciali colpite, le perdite complessive sono state valutate in decine di milioni di euro.
La seconda ondata è arrivata nella notte del 2 novembre e ha interessato più di 100 negozi in Belgio, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Svezia. Episodi simili sono stati segnalati anche in Finlandia, Italia e Portogallo. In questa fase i danni sono risultati molto più contenuti: in Belgio, per esempio, la carne avariata è stata valutata circa 15.000 euro.
Il metodo non richiedeva né l’ingresso nei punti vendita né la distruzione delle macchine. Bastava intervenire su un sistema di controllo collegato alla rete per alterare un processo automatico e provocare uno spreco fisico. È questo passaggio, dal comando digitale alla merce da smaltire, a rendere il caso rilevante anche oltre il settore della grande distribuzione.
Le trappole online di Lupovis
Per esaminare l’attività, Lupovis ha predisposto su Internet sistemi-esca progettati per assomigliare ai controllori reali degli impianti frigoriferi prodotti da Danfoss. L’obiettivo era osservare i tentativi di accesso senza permettere agli aggressori di distinguere facilmente i dispositivi simulati da quelli effettivamente impiegati nei negozi.
Tra il 20 e il 30 ottobre, la società ha registrato 256 tentativi di attacco provenienti da 91 fonti. Xavier Bellekens, responsabile di Lupovis, ha dichiarato che gli aggressori stavano utilizzando un’infrastruttura già collegata in precedenza a operazioni di hacker russi. Non ha però indicato una specifica organizzazione. Ha aggiunto che il numero di soggetti compatibili con le caratteristiche osservate è «molto ristretto».
Il collegamento tecnico costituisce un indizio, non una prova completa di responsabilità. I dati disponibili non chiariscono se i tentativi rilevati dalle trappole fossero direttamente collegati agli episodi nei supermercati, se servissero a preparare altre intrusioni o se altri operatori stessero semplicemente replicando strumenti già utilizzati in precedenza.
La ricerca è stata riportata da nell’articolo sull’infrastruttura di hacker russi utilizzata per attaccare i frigoriferi in Europa. Il quadro che emerge è quello di un’attività distribuita oltre i confini di un singolo Paese, ma non consente di stabilire chi abbia pianificato gli attacchi o quale fosse il loro obiettivo strategico.
Una rete commerciale con effetti fisici
La refrigerazione dei supermercati non viene normalmente classificata allo stesso livello di una rete elettrica, di un ospedale o di un acquedotto. Per il funzionamento quotidiano dei grandi punti vendita, tuttavia, è essenziale. I controllori monitorano la temperatura, gestiscono i cicli di raffreddamento e scongelamento e, in molti casi, possono essere amministrati da remoto.
Questa connessione amplia il campo del rischio. Un accesso non autorizzato non deve provocare un blackout nazionale per avere conseguenze concrete: può rendere inutilizzabili prodotti, interrompere il normale lavoro di un negozio e obbligare il personale a verificare impianti e scorte. I costi comprendono lo smaltimento delle merci, la pulizia, i controlli tecnici, il ripristino dei sistemi e il rifornimento d’emergenza.
In caso di attacchi ripetuti, l’impatto potrebbe estendersi a produttori, distributori e imprese logistiche. Un punto vendita che perde merce rappresenta infatti solo l’ultimo anello di una catena più ampia: le forniture devono essere sostituite, le consegne riprogrammate e le scorte ridistribuite. Anche senza un’interruzione generalizzata, una campagna prolungata imporrebbe alle aziende nuove spese per segmentare le reti, monitorare i dispositivi e preparare procedure di emergenza.
Il caso mostra inoltre perché i sistemi commerciali possano diventare bersagli utili per chi cerca di testare l’accesso a processi fisici attraverso strumenti digitali. In linea teorica, tecniche basate sul controllo remoto potrebbero essere tentate anche contro apparecchiature nel settore energetico, nei trasporti, nella logistica o nei servizi municipali. Gli episodi nei supermercati non dimostrano che tali infrastrutture siano state penetrate; rendono però visibile il tipo di conseguenza che un comando digitale può produrre.
Il danno economico e il rischio di insicurezza
La prima ondata francese ha mostrato che un’operazione informatica può generare una fattura significativa senza abbattere edifici e senza fermare un’intera rete nazionale. La perdita immediata è rappresentata dagli alimenti deteriorati, ma il conto può crescere con le ore di chiusura, le verifiche, le operazioni di ripristino e la sostituzione delle scorte.
Un’estensione degli attacchi a magazzini refrigerati, centri di distribuzione o trasporti avrebbe effetti più ampi rispetto a quelli osservati nei singoli negozi. Gli episodi descritti non hanno provocato una carenza alimentare su scala europea, e i danni di novembre sono stati molto inferiori a quelli registrati in Francia. Un’interferenza diffusa con la catena del freddo potrebbe però rendere meno affidabile la disponibilità di prodotti deperibili, soprattutto se coincidesse con altre difficoltà di approvvigionamento.
Esiste anche una dimensione meno misurabile. Un cliente che trova scaffali refrigerati vuoti non può sapere immediatamente se la causa sia un guasto, un problema di consegna o un intervento deliberato. La ripetizione di episodi simili potrebbe alimentare la percezione che i sistemi alla base dei servizi quotidiani siano vulnerabili e che imprese e autorità non riescano a proteggerli.
Per ora, il dato più solido resta circoscritto: impianti frigoriferi di supermercati sono stati manipolati in diversi Paesi europei e Lupovis ha rilevato 256 tentativi contro controllori simulati. L’infrastruttura osservata era già stata associata a operazioni di hacker russi, senza che sia stata provata la responsabilità di un gruppo specifico o di un’autorità statale. La questione aperta è se si sia trattato di una serie limitata di sabotaggi economici oppure di un test della capacità di interferire con sistemi civili connessi alla rete.