Allarmi bomba in Europa: una strategia di guerra ibrida?
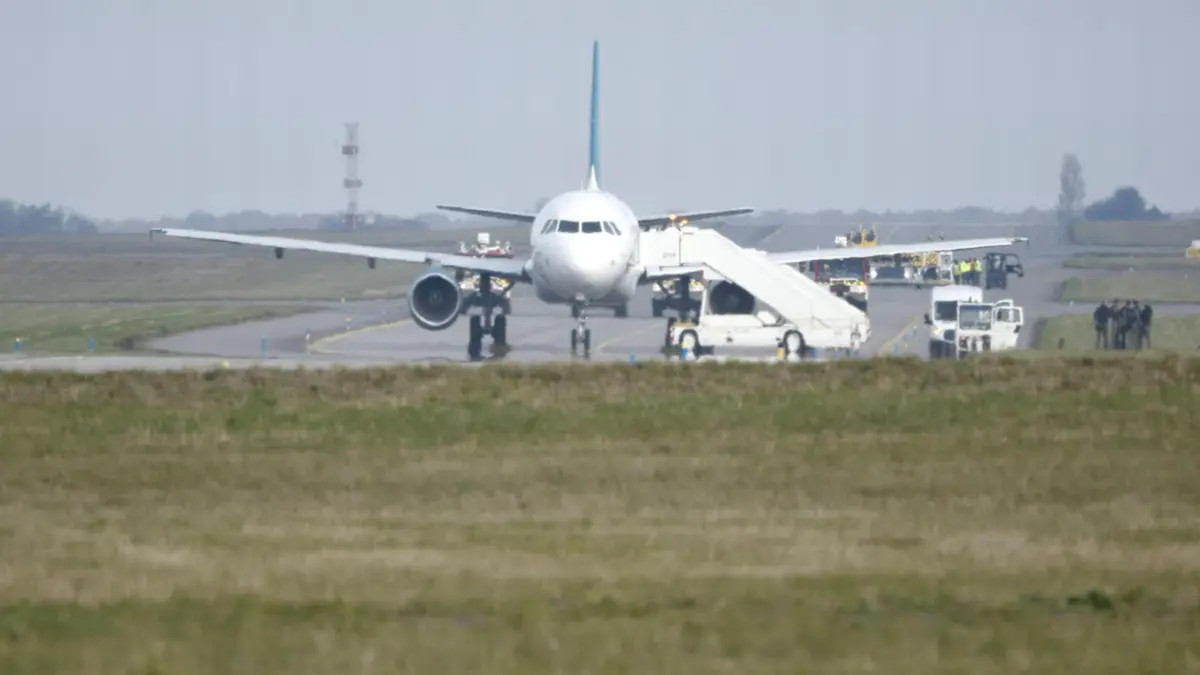
Roma, 10 novembre 2026 – Una serie di falsi allarmi bomba sta causando l’interruzione dei voli in diversi aeroporti europei, rivelando anche le risposte delle istituzioni. Luigi Martino, esperto di cybersicurezza e politica internazionale, fondatore di DamoTech e Senior Associate Fellow dell’Ispi, analizza come questi eventi possano rappresentare una dimensione della guerra ibrida, riporta Attuale.
Martino sostiene che non è necessario un attacco informatico diretto per creare disagi significativi. “Colpire attraverso l’informazione può attivare procedure di emergenza con la sola creazione di una minaccia credibile”, spiega, evidenziando che gli attacchi possono causare difficoltà e costi senza necessità di mettere in atto attentati reali.
Secondo l’esperto, “l’obiettivo immediato è l’aeroporto, ma quello strategico è la fiducia dei cittadini”. La continua ripetizione di allarmi può compromettere la percezione di sicurezza nella popolazione, portando a una vulnerabilità diffusa e all’idea che nessun luogo sia veramente protetto. “La paura diventa uno strumento di pressione politica e destabilizzazione”, aggiunge Martino.
Le rivendicazioni di gruppi come Male State potrebbero essere un depistaggio. “Nel cyberspazio, è difficile attribuire un attacco a un autore specifico; le operazioni di ‘false flag’ si mascherano attraverso rivendicazioni strategiche”, afferma. Martino menziona un esempio dove un gruppo criminale nordcoreano ha confuso gli analisti lasciando indizi ‘russofili’ nel proprio malware.
In merito alla difficoltà di distinguere tra attacchi veri e falsi, Martino sottolinea che la questione rimane complessa, anche con l’ausilio dell’intelligenza artificiale. “L’attribuzione spetta ai governi e ai servizi di intelligence, che devono incrociare prove tecniche con fonti umane e contesti geopolitici”, spiega. La DamoTech si occupa di monitorare il deep web e i canali utilizzati da questi gruppi per aumentare la propria comprensione della situazione.