Milano, 16 ottobre 2026 – Due marchi italiani sono coinvolti in una gigantesca truffa informatica che ha già intercettato quasi diecimila ordini e continua a rubare dati delle carte di credito. Tra le vittime ci sono anche consumatori italiani, mentre le aziende coinvolte, appartenenti a un elenco di 71 marchi internazionali della moda, della cosmetica e dell’abbigliamento, restano anonime per evitare danni reputazionali. Sono più di mille i siti contraffatti, creati per ingannare gli acquirenti con offerte allettanti e pagine di vendita simili a quelle originali. La situazione è aggravata da una violenta guerra tra bande di hacker, che ha rallentato le indagini, riporta Attuale.
L’operazione Fashion Weak
L’operazione “Fashion Weak” è scaturita da un’email di phishing inviata a un dipendente di un’azienda cliente non coinvolta nella truffa. “Noi ci occupiamo di sicurezza difensiva”, spiega Gabriele Peiretti, direttore tecnico di SicuraNext. L’allerta ha spinto gli esperti ad investigare su un link che portava a un negozio online. Un errore nell’indirizzo ha svelato l’inganno, consentendo ai ricercatori di risalire all’intera infrastruttura. Bastava cambiare pochi caratteri nel dominio per attivare un nuovo falso negozio in meno di quindici minuti.
Sconti trappola
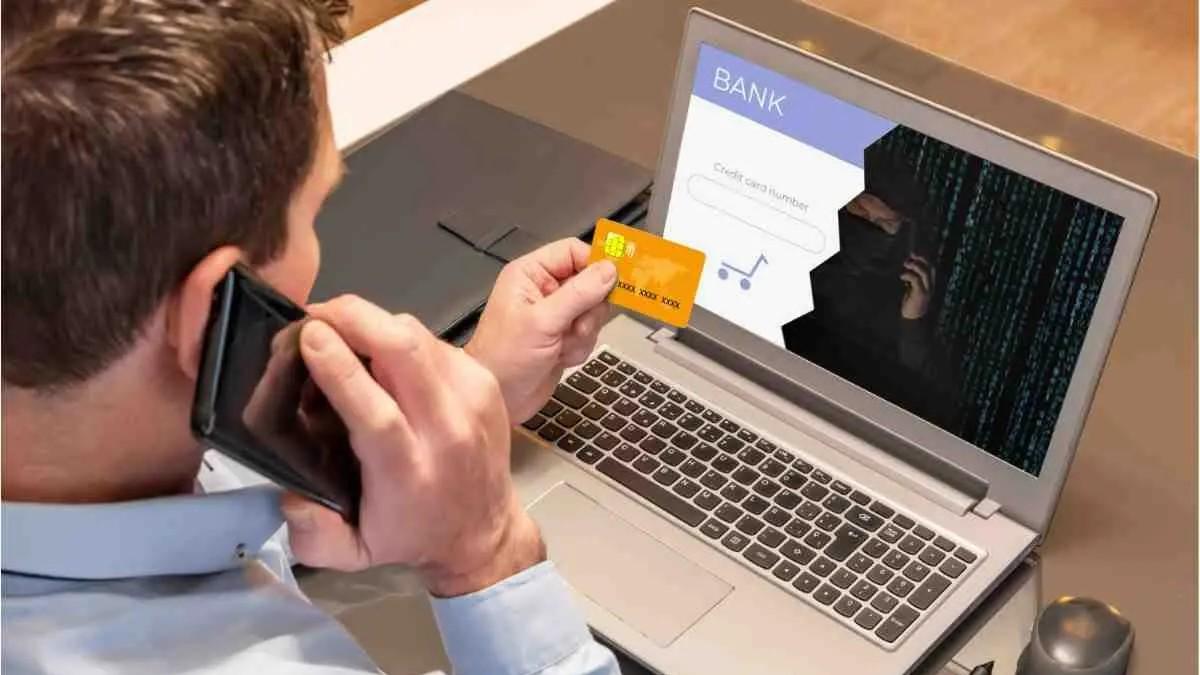
Il trucco si attivava al momento del pagamento. Attirati da forti sconti, i clienti venivano reindirizzati a un sito che appariva come la normale pagina di pagamento. Qui, inserivano il numero, la scadenza e il codice della carta su una pagina fittizia, oltre a nome, indirizzo e telefono. Dopo aver ricevuto la notifica di “pagamento rifiutato”, i dati erano già stati catturati dai truffatori. Senza addebiti, la vittima tentava nuovamente con un’altra carta, esponendosi a un ulteriore rischio. Il sistema suggeriva addirittura PayPal per facilitare ulteriori tentativi. I siti ufficiali non sono stati compromessi, ma i truffatori hanno semplicemente copiato nomi e immagini.
I soldi rubati
Nei registri del server risultano 9.857 ordini con dati di pagamento e circa 23.900 invii di informazioni sulle carte. Non è possibile quantificare il numero esatto delle vittime: si registrano tentativi multipli e test da parte dei criminali. Il server è attivo da luglio, ma ci sono tracce di attività precedente. Il danno economico è ancora ignoto. Secondo la Banca d’Italia, nel secondo semestre del 2025, le frodi con carte emesse da intermediari italiani hanno raggiunto 36,5 milioni di euro, con una media di 80 euro per transazione. Applicando questa media agli ordini identificati, si potrebbe arrivare quasi a ottocentomila euro, sebbene si tratti solo di un confronto teorico e non del bottino accertato: non si sa quante carte siano state realmente utilizzate.
La guerra fra hacker
Non poteva mancare una guerra tra hacker per il controllo del sistema e dei dati. Almeno tre gruppi, secondo SicuraNext, hanno sfruttato le vulnerabilità per contendersi il controllo. Il 7 ottobre un attacco ha compromesso oltre 190 negozi in pochi minuti. Gli intrusi hanno impiantato accessi nascosti e il 13 ottobre erano ancora visibili 184 pannelli di gestione. I dati potrebbero essere finiti in mano a più bande, ma non è chiaro quanti siano stati effettivamente copiati.
La cybersicurezza
“Il crimine non ha bisogno di essere tecnologicamente superiore per diventare un pericolo industriale”, sottolinea Pierguido Iezzi, direttore Cyber di Zenita Group. “La forza dell’organizzazione risiede nella capacità di replicare l’inganno e continuare a funzionare anche dopo essere stata colpita”.
“Nella battaglia l’infrastruttura è stata pesantemente danneggiata”, aggiunge Peiretti. Nonostante ciò, il sistema rimane attivo. SicuraNext chiede ai fornitori di domini di intervenire, ma il fornitore dei server ignora le segnalazioni di abuso. “Ho un incontro la prossima settimana con le autorità”, conclude Peiretti, con l’intenzione di coinvolgere l’Agenzia per la cybersicurezza nazionale. Al momento non è confermata l’apertura di un’inchiesta da parte della procura. È fondamentale che chi ha inserito una carta su un sito sospetto contatti immediatamente la propria banca, anche senza addebiti.