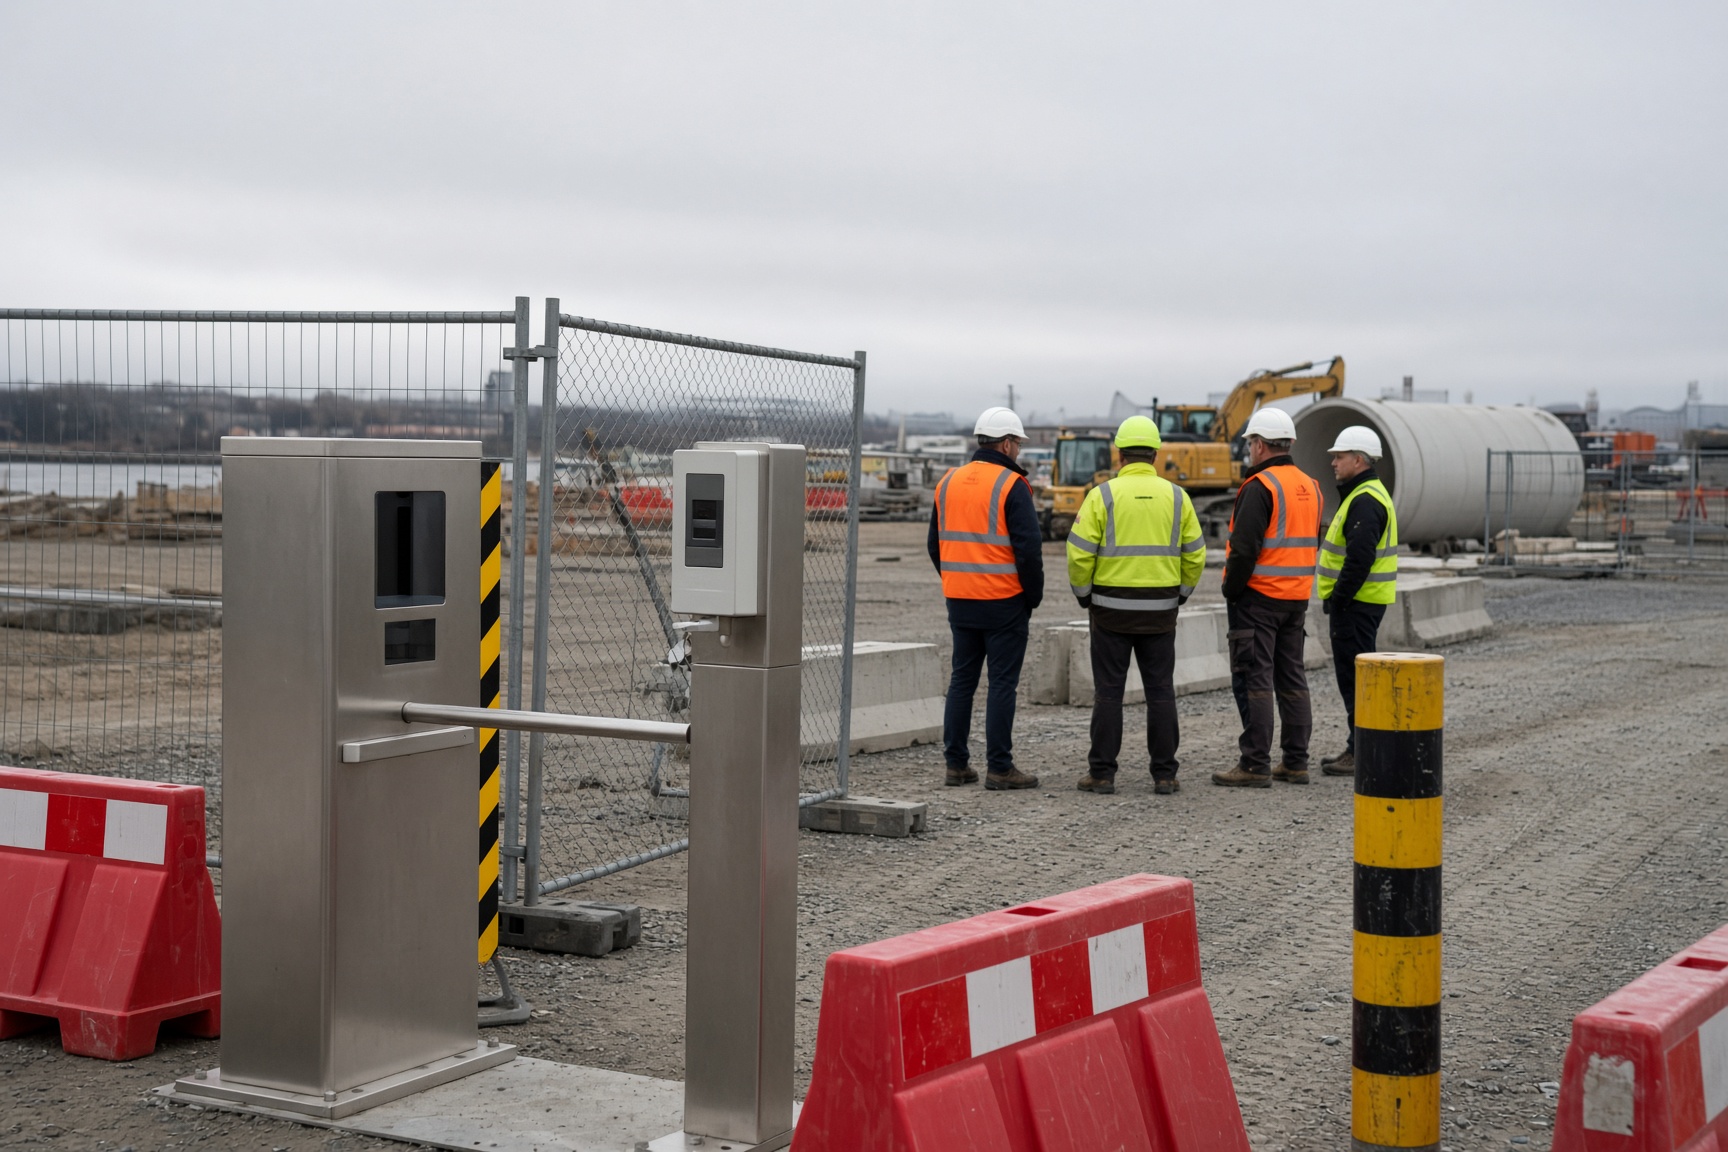
Il 12 ottobre 2026 un attacco informatico ha colpito i sistemi IT del consorzio Femern Link Contractors, impegnato nella costruzione del tunnel Fehmarnbelt tra Germania e Danimarca. L’incidente ha interrotto il lavoro di alcune navi specializzate, bloccato i sistemi elettronici di accesso al cantiere e spinto l’azienda a vietare temporaneamente al personale l’uso di computer e reti Wi-Fi.
Il progetto coinvolto non è una semplice infrastruttura locale. Il tunnel sottomarino, lungo circa 18 chilometri, dovrà collegare l’isola tedesca di Fehmarn con quella danese di Lolland attraversando il Mar Baltico. L’apertura del collegamento è prevista per il 2029; una volta completato, sarà presentato come il più lungo tunnel al mondo con traffico stradale e ferroviario.
Quando un guasto digitale blocca il lavoro fisico
La notizia dell’attacco è stata diffusa dai media il 13 ottobre. Le conseguenze descritte mostrano quanto un grande cantiere dipenda da sistemi digitali anche quando le attività principali si svolgono in mare e sul terreno. Le navi impiegate per i lavori, i controlli agli ingressi e le comunicazioni interne possono infatti essere legati alla stessa rete operativa.
La sospensione dell’accesso a computer e connessioni wireless è una misura compatibile con la gestione di un grave incidente informatico: isolare i dispositivi può servire a impedire che un’eventuale intrusione si propaghi ad altri sistemi. Ma le informazioni disponibili non chiariscono quale tipo di attacco sia stato utilizzato, quali dati siano stati coinvolti o per quanto tempo siano rimaste ferme le attività.
Non è inoltre noto se l’episodio abbia modificato il calendario dei lavori. La differenza è rilevante: un’interruzione limitata dei servizi digitali può essere riassorbita senza conseguenze sul progetto, mentre un danno prolungato ai sistemi di coordinamento potrebbe incidere sulle operazioni navali, sulla logistica dei materiali e sulla sicurezza del cantiere.
L’ipotesi di un coinvolgimento russo
Esperti danesi hanno ipotizzato che dietro l’attacco possano esserci hacker russi e hanno inserito l’episodio nel quadro dei rischi per le infrastrutture critiche e i corridoi di trasporto dei Paesi della NATO nell’area baltica. Si tratta però di un’ipotesi, non di un’attribuzione confermata. Le informazioni rese pubbliche non dimostrano né l’identità degli autori né un eventuale coordinamento da parte dello Stato russo.
Attribuire la responsabilità di un attacco informatico è spesso complesso. Gli aggressori possono utilizzare infrastrutture situate in altri Paesi, nascondere le tecniche impiegate o imitare gruppi già conosciuti. Anche il fatto che un attacco colpisca una grande opera strategica non basta, da solo, a stabilirne l’origine o il movente.
Il caso evidenzia comunque un problema concreto per i progetti infrastrutturali contemporanei. Un attacco non deve necessariamente danneggiare una macchina o distruggere un impianto per produrre effetti materiali: è sufficiente compromettere i sistemi che regolano gli accessi, sincronizzano le squadre o coordinano mezzi e forniture perché il lavoro fisico rallenti o si fermi.
Il Fehmarnbelt dovrebbe creare un collegamento diretto tra Germania e Danimarca, riducendo la dipendenza dai percorsi marittimi esistenti e rafforzando una delle direttrici di trasporto del Nord Europa. Proprio questa combinazione tra valore logistico e dipendenza digitale rende l’incidente osservato con attenzione, anche se la sua portata effettiva resta da definire.
Al momento rimangono aperte due domande: se l’interruzione abbia avuto conseguenze durature sul cantiere e chi abbia realmente condotto l’attacco. Il resoconto diffuso il 13 ottobre è disponibile su Telegram.